
O empreendedor por natureza já é muito mais apetitoso em relação a correr riscos e sempre assumirá riscos maiores que pessoas comuns, onde será influenciado por seu próprio “sentimento” e intuição sobre o negócio na grande maioria das vezes. Os demais são os investidores profissionais e técnicos que analisam muitas variáveis para decidir se um investimento é bom ou não é, e portanto precisa de indicadores confiáveis para decidir.
O cenário macroeconômico é o seguinte: Idade cada vez menor dos empreendedores e dos investidores provenientes de uma geração GAME, cheia de indicadores online e realtime das coisas, ou seja IMEDIATISMO e CONSUMISMO acelerado, onde a imagem é muito significatica e a comunicação social essencial.
Uma vez ouvi o termo PROSSUMOR, consumidor e produtor de conhecimento on line em um vídeo, e acho que estamos chegando nesta fase.
A Gestão de Riscos Estratégicos precisa esta atenta a isso, e portanto ajudar os empresários e investidores a aumentar a confiança própria e do PROSSSUMOR, ops! Consumidor/Cliente.
Quando tocamos no assunto Gestão Estratégica de Riscos, a qual já abordei em outros artigos e palestras, precisamos entender que o mundo mudou e muda ainda mais rápido agora. Por que esperar do Governo leis e regulamentos que eles ainda não tem maturidade e demoram mais que a iniciativa privada a implementar?
Numa visão Global destes riscos temos:
Gestão da Continuidade de Negócios – Atualmente a ISO 22301 traz o que precisa ser visto neste ponto. Traduzindo o empresário precisa implementar este processo formalmente na empresa seja na Diretoria Financeira ou uma Diretoria de Riscos. O asstunto é “GARANTIR A CONTINUIDADE DO NEGÓCIO MESMO EM SITUAÇÕES EXTREMAS”, ou seja: Crises de mercado, Recall, Problemas técnologicos, interrupções no negócio de qualquer maneira muito significativa. Para isto se faz necessário a realização de uma fase de BIA – Business Impact Analysis (Análise de Impactos no Negócio) que terá a responsabilidade de entender os vários processos de negócios da empresa, suas dependencias de tecnologias, pessoas e parcerios, calcular o impacto da parada no negócio e quanto tempo pode ficar parado, especificando de uma forma qualitativa e quantitativa os possiveis impactos. Achou complicado?
A BIA dentro de uma Gestão de Continuidade é o coração de onde investir, porque investir e para proteger o que? Ela vai dizer se o processo de vendas pode parar? por quanto tempo pode parar sem maiores impactos? quais impactos de imagem, financeiro, legais, sociais, operacionais e ambientais podem ocorrer? e com quantas pessoas no mínimo podemos manter uma operação minima de vendas, por exemplo. Achou útil? Antes de sair comprando tecnologias para contingencia ou definir o tamanho do seu local alternativo/de contingencia, creio que seja muito prudente realizar isso.
A Gestão de Continuidade ajudará o empresário a definir o que é CRISE para seu negócio, como preparar-se para uma situação de Gerenciamento de Crise, quem lidera determinados cenários de crise, e criará todos os planos de contingencia/continuidade para Vendas, Compras, Logistica, Segurança, TI e outros processos. Precisa considerar primeiro o negócio, depois pessoas, processo e tecnologias.
Gestão de Segurança da Informação – Um processo que NÃO É DE TI. Segurança da Informação é Negócio e não TI, portanto entender o negócio, seus processos, onde está a informação e de que forma está nos processos é essencial para a empresa. Quem faz isso? Um gerente de segurança da informação. Não aceite imitações! Não é um profissional de TI com uma dose de informação via redes sociais que vai cuidar de um assunto estratégicos deste. Precisa ser um profissional no assunto e entender o que estou mencionando aqui. Você não vai querer conselhos do tipo: Compre o Linux que ele é mais seguro e custa mais barato! O profissional para afirmar isso precisa ter estudado o negócio antes para ai sim definir se o Linux é melhor e mais seguro para este tipo de negócio, exemplifico. Utilize a ISO 27001 como referencia.
Governança Corporativa e de TI – A Governança é a parte mais importante da gestão de riscos, pois direciona todo o resto. Ela exige conexões com os demais e serve para alinhar a Direção Estratégica com os demais entregáveis dos processos envolvidos na Gestão de Riscos. Continuidade de Negócios, Segurança da Informação, Responsabilidade Social Corporativa e todos os demais precisam estar alinhados com o Planejamento Estratégico da empresa. Referencias: IBGC e ISO 38500.
Gestão de Responsabilidade Social – Um dos pontos mais relevantes atualmente é este. Os impactos sociais causados pelas organizações, o que podem contribuir? O que podem solucionar independente do governo? O que podem ser afetadas por riscos especificos na Cadeia de Suprimentos, por ex.: Trabalho infantil ou escravo. Questões outrora muito superficiais ou subestimadas agora tornaram-se importantes diferenciais competitivos e de marketing para as empresas. Este dominio da Gestão de Riscos Estratégicos faz com que a empresa seja mais “humana” e próxima ao cliente. Veja a ISO 16001.
Gestão de Segurança, Saúde e Meio Ambiente – A ISO 14001 apóia integralmente uma gestão adequada e com intima responsabilidade ambiental. Portanto a imagem de uma empresa necessita estar associada a boas práticas ambientais.
Conformidade – Quando mencionamos Conformidade significa estar seguindo as leis e regulamentos vigentes e manter-se em dia com estas obrigações. A confiabilidade pode ser facilmente ampliada com atitudes de respeito social e regulamentar. Não existe ISO para isso mais as leis e regulamentos são soberanos em cada região.
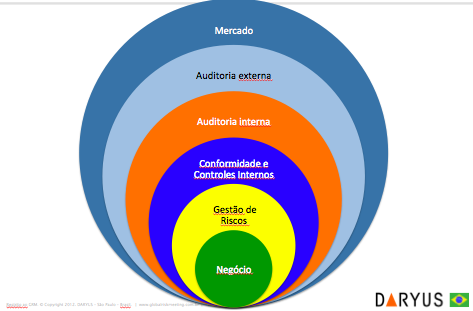
Adicional a isso uma importante CAMADA DE PROTEÇÃO EMPRESARIAL é o CONTROLE INTERNO. Erroneamente o Controle interno está sendo confundido com uma área que tem a responsabilidade de aplicar todos os dominios acima, porém isso é um ERRO.
Controle interno é parte SIM da Gestão de Riscos, mas numa CAMADA adiante. Ele não analisa riscos, mas deve identificar se controles que FORAM aplicados pelos processos/dominios acima ESTÃO SENDO EFETIVOS (Eficácia X Eficiencia), ou seja, se estes controles estão atingindo seus objetivos, portanto estão mantendo os riscos SOB CONTROLE, e dentro de um nível aceitável.
Uma vez discuti isso com o Prof. Msc. Marcos Assi, um colega que aborda isso profundamente em seus livros sobre Controles Internos e Gestão de Riscos. Inicialmente discordei dele, posteriormente entendi o que ele estava afirmando e ele me entendeu.
As empresas tem MODISMOS e agora o momento é CONTROLE INTERNO. Mas, estão fazendo ERRADO, pois estão colocando os temas/dominios Segurança da Informação, Continuidade de Negócios, Processos e Controles Internos TODOS embaixo de uma área geralmente pequena de CONTROLES INTERNOS, e que geralmente não tem as competencias sequer para Controles Internos.
Veja a seguir como agem as CAMADAS DE PROTEÇÃO DO NEGÓCIO.

Camadas de análise e monitoramento de riscos
O grande subsidiador de informações e ÍNICIO do entendimento organizacional e dos RISCOS é a área de Processos. Esta importante parte da administração e Gestão Empresarial foi substimada durante alguns anos e hoje é IMPRESCINDIVEL.

Quer uma Tendência para os próximos 10 anos?
Um escritório de GRC – Governança, Riscos e Conformidade, isto sim é uma tendência. Esta importante ferramenta de gestão pode conciliar os vários assuntos e ter o controle interno muito próximo ou inserido. Desta maneira pode-se perceber o valor para a organização a médio e longo prazo. Veja a seguir:

 Ricardo Queiroz
 Lívia F. Silva
 Bruno Perin
 Mario Trentim
 Carolina Cabral
 Ariane Marta
 Raquel Torres
 Tami Saito
 Alessandro Almeida
 Aline Rizzo