Assinatura digital válida não significa identidade sob controle

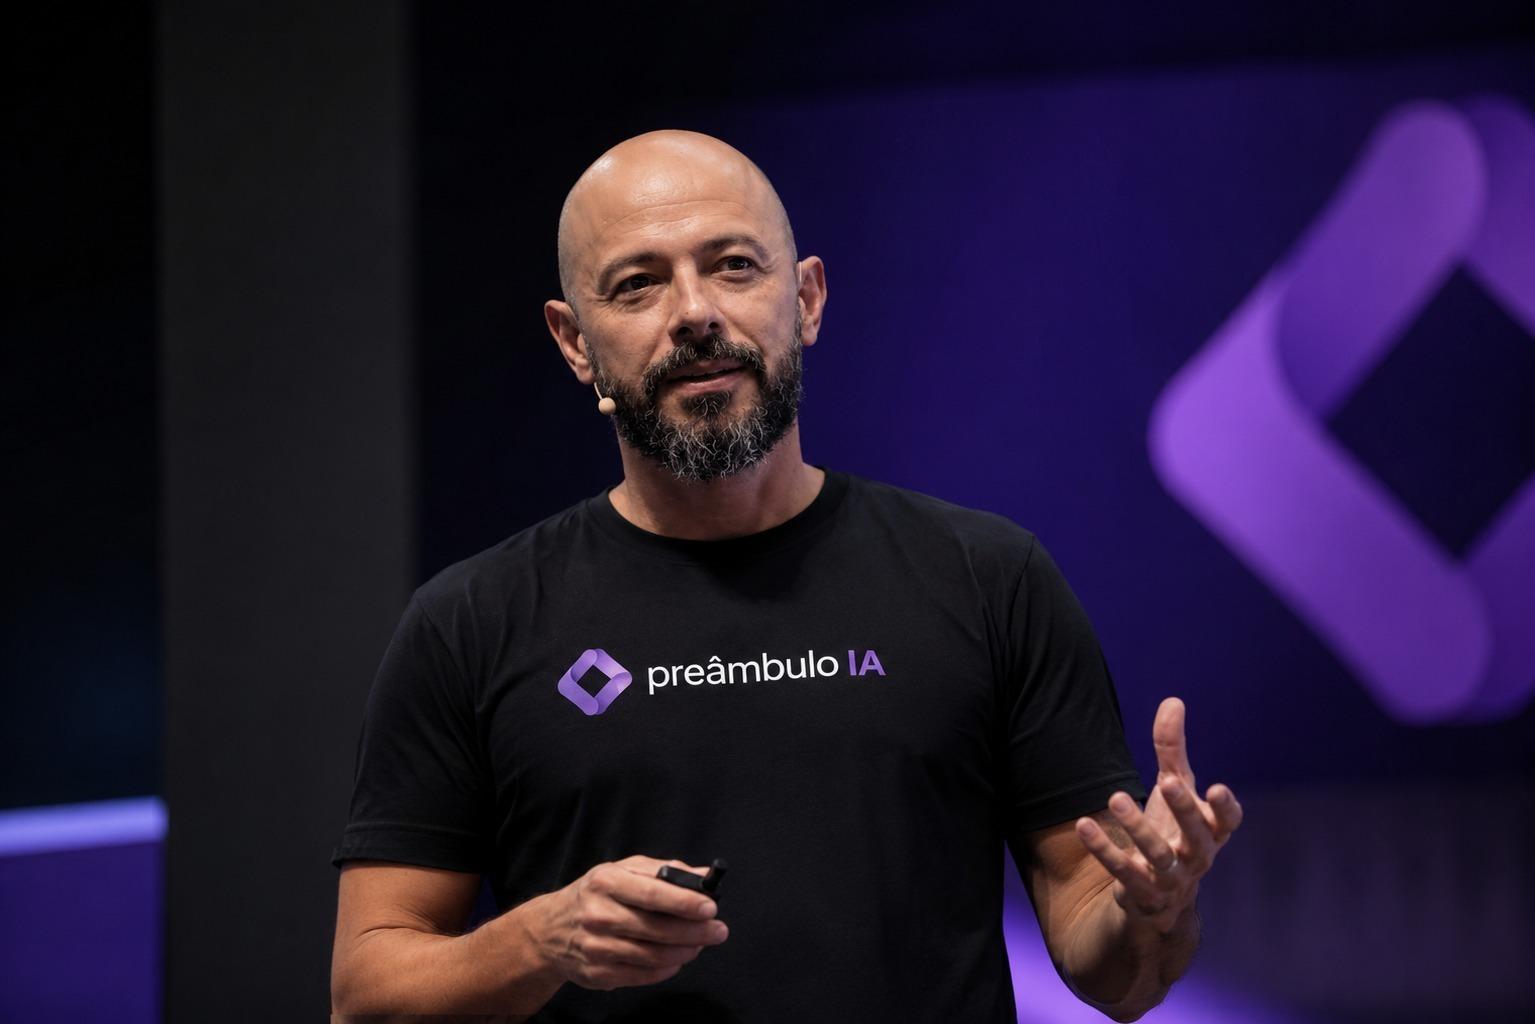
Foto: Divulgação/Grupo Preâmbulo
A digitalização do Judiciário avançou, mas escritórios ainda precisam rever como administram certificados, credenciais e a autoria dos atos praticados no ambiente eletrônico
Por Kazan Costa, CEO do Grupo Preâmbulo
A digitalização do Judiciário brasileiro transformou a rotina dos escritórios de advocacia. Peticionamentos, consultas e assinaturas passaram a ser realizados em poucos minutos. Nesse ambiente, o certificado digital tornou-se uma identidade capaz de produzir atos com validade jurídica.
Os controles internos, porém, nem sempre acompanharam essa evolução. Em muitas operações, certificados ainda são instalados em diferentes computadores, enviados por e-mail ou compartilhados entre integrantes de uma mesma equipe.
Essa prática cria uma contradição. O certificado identifica formalmente seu titular, mas o escritório nem sempre consegue demonstrar quem realmente o utilizou.
Validade técnica não comprova autoria
Uma assinatura pode ser tecnicamente válida e, ainda assim, deixar dúvidas sobre sua autoria operacional. O sistema registra o advogado ou sócio ao qual o certificado pertence, mas não necessariamente o profissional que realizou o acesso, assinou um documento ou praticou um ato processual.
Quem utilizou o certificado? Em qual horário? Para acessar qual sistema? O uso estava autorizado? A pessoa ainda deveria possuir aquela permissão?
Quando essas perguntas não podem ser respondidas, o risco deixa de ser apenas tecnológico. Passa a envolver responsabilidade jurídica, proteção de dados, compliance e capacidade de defesa da própria organização.
O desafio não está somente em impedir que um arquivo seja roubado. Está também em controlar o uso legítimo de uma identidade que produz efeitos jurídicos. É essa diferença que transforma a gestão de certificados em uma questão de governança.
A segurança começa fora dos tribunais
Essa discussão ganha importância à medida que o Judiciário reforça sua infraestrutura digital. Em maio de 2026, o Conselho Nacional de Justiça reuniu tribunais para debater um novo modelo de governança e segurança da informação do Processo Judicial Eletrônico.
Mas a segurança do processo eletrônico não termina nos tribunais. Ela também depende da forma como escritórios e departamentos jurídicos administram as identidades utilizadas para acessar esses ambientes.
Um tribunal pode investir em autenticação e monitoramento. Ainda assim, não consegue controlar se o certificado de um advogado circula entre computadores, se uma senha foi enviada por mensagem ou se um ex-colaborador permanece com uma credencial.
Foi diante desse tipo de fragilidade que desenvolvemos o CPJ Safe. A solução parte de uma premissa simples: o certificado não deve circular livremente para que diferentes pessoas consigam trabalhar. Ele pode permanecer centralizado em um ambiente protegido, enquanto cada profissional recebe permissões específicas para utilizá-lo.
O CPJ Safe permite definir quem pode utilizar determinado certificado, em qual sistema, horário e circunstância. Em vez de compartilhar o arquivo e sua senha, o escritório concede o acesso necessário para a execução de uma atividade específica.
Cada operação gera um registro com a identificação do usuário, do horário e da origem do acesso. Com isso, a organização passa a contar com uma trilha capaz de esclarecer a autoria de uma ação e demonstrar como aquela identidade foi utilizada.
Essa estrutura também muda a forma como são tratados desligamentos e mudanças de função. Em uma operação baseada no compartilhamento, retirar um acesso pode depender da troca de senhas, da remoção de arquivos em diferentes dispositivos e da confiança de que nenhuma cópia permaneceu disponível. Em um modelo centralizado, permissões podem ser concedidas ou revogadas de acordo com a função de cada profissional.
O objetivo não é criar obstáculos à rotina. Ao contrário, é permitir que as equipes continuem operando sem que a agilidade dependa da circulação descontrolada de identidades digitais.
Da confiança informal à governança
O Relatório Global de Ameaças 2026 da CrowdStrike mostrou que 82% das detecções observadas em 2025 não envolveram malware. O dado ajuda a compreender por que proteger apenas máquinas e redes deixou de ser suficiente. Credenciais e acessos aparentemente legítimos também se tornaram caminhos para incidentes.
No setor jurídico, uma identidade digital não serve apenas para entrar em um sistema. Ela permite acessar informações protegidas, representar clientes e praticar atos com consequências jurídicas.
Por isso, certificados precisam ser tratados como ativos institucionais. Soluções como o CPJ Safe busca preencher justamente essa lacuna, substituindo o compartilhamento informal por controle individualizado, registros auditáveis e revogação imediata de permissões.