
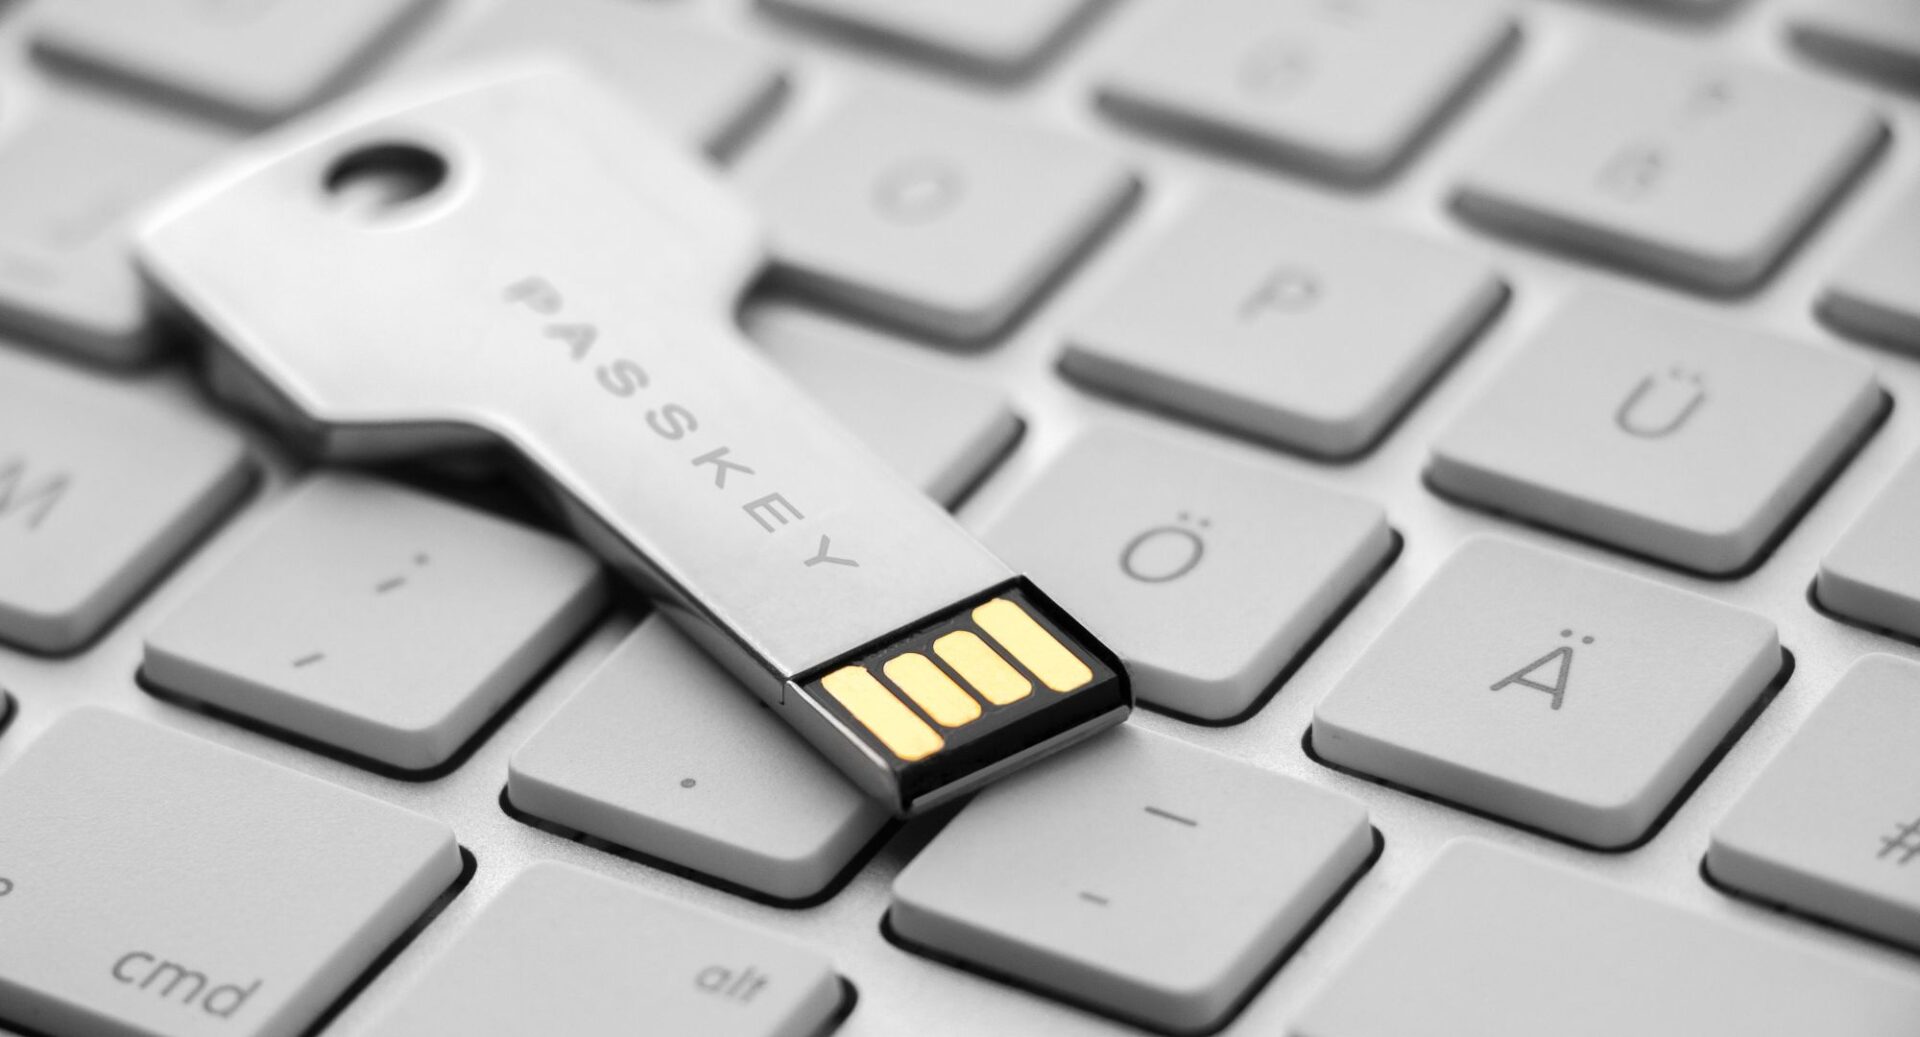
As passkeys permitem entrar em contas digitais sem digitar uma senha tradicional. Em vez de memorizar uma combinação de caracteres, a pessoa confirma o acesso pelo celular, computador ou por uma chave física de segurança, conforme os recursos oferecidos pelo serviço.
De acordo com a FIDO Alliance, entidade responsável por padrões de autenticação, a tecnologia utiliza criptografia de chave pública. O serviço guarda uma chave pública, enquanto a chave privada necessária para autenticar o usuário permanece sob controle do autenticador.
Esse modelo reduz um problema comum das senhas: a possibilidade de um código reutilizado ser roubado em um vazamento ou digitado em uma página falsa. Mas a proteção da conta ainda depende da segurança do dispositivo e dos procedimentos de recuperação de acesso.
Como uma passkey funciona na prática
Ao cadastrar uma passkey em um site compatível, o dispositivo cria um par de chaves criptográficas associado ao serviço. A chave privada não precisa ser transmitida ao site durante o login.
Na próxima entrada, o serviço envia um desafio que o autenticador responde criptograficamente. A pessoa autoriza a operação pelo desbloqueio local, que pode envolver biometria, PIN ou outro método de verificação disponível.
A impressão digital ou o reconhecimento facial, quando utilizados, servem para liberar o autenticador no dispositivo. Não substituem a chave criptográfica enviada como prova ao serviço, nem exigem que o site receba a biometria do usuário.
Por que páginas falsas têm mais dificuldade para roubar o acesso
Uma senha pode ser digitada em um endereço que imita o verdadeiro. Com passkeys implementadas corretamente, as credenciais são vinculadas ao domínio legítimo, o que impede uma página impostora de obter uma autenticação válida para outro site.
O Instituto Nacional de Padrões e Tecnologia dos Estados Unidos (NIST) descreve essa vinculação ao domínio como uma das propriedades que tornam autenticadores sincronizáveis resistentes ao phishing, golpe que tenta enganar o usuário para obter acesso indevido.
A resistência ao phishing não significa imunidade a qualquer fraude. Um criminoso ainda pode explorar processos deficientes de recuperação de conta, dispositivos comprometidos ou técnicas de engenharia social que não dependem da senha.
O que acontece quando o usuário troca ou perde o celular
Algumas passkeys ficam associadas a um único dispositivo. Outras podem ser sincronizadas entre aparelhos por meio de um gerenciador compatível, o que facilita usar a mesma conta no computador e no telefone.
Essa conveniência exige atenção à proteção da conta que sincroniza as credenciais. O NIST alerta que os mecanismos de sincronização e recuperação também precisam de controles de segurança adequados.
Antes de substituir um aparelho, convém verificar as opções de recuperação do serviço, cadastrar um método adicional quando permitido e manter atualizadas as proteções do dispositivo. Em contas corporativas, a equipe de tecnologia pode definir exigências próprias.
Vale a pena substituir todas as senhas agora?
Adotar passkeys em serviços que já oferecem o recurso é uma maneira de reduzir a exposição a senhas roubadas e a páginas falsas. Contudo, a disponibilidade varia entre plataformas, e algumas contas ainda mantêm métodos alternativos de login.
Para começar, o usuário pode verificar a seção de segurança de suas contas principais e seguir o procedimento oficial de cadastro. Também deve revisar os meios de recuperação, atualizar os dispositivos e desconfiar de solicitações inesperadas para autorizar acessos.
Na prática, a principal mudança é transferir a comprovação da identidade de um segredo digitado para uma operação criptográfica autorizada pelo usuário. Isso torna o login mais simples em muitos casos, sem eliminar a necessidade de boas práticas de segurança digital.
 Bruno Perin
 Raquel Torres
 Ricardo Queiroz
 Tami Saito
 Mario Trentim
 Alessandro Almeida
 Aline Rizzo
 Marco Antonio Spinelli
 Janguiê Diniz
 Carolina Cabral